Mis à jour le 28 août 2026

Quatre référentiels natifs

Quatre référentiels, un seul plan d’action.

NIS2, ISO 27001, DORA et le guide d’hygiène de l’ANSSI sont intégrés nativement : mêmes réponses, mêmes preuves, même espace. Chaque page dit ce que le référentiel exige, ce que la plateforme absorbe et ce qui reste à votre charge.

439 exigences

Les quatre référentiels réunis, exigence par exigence, sans agrégat maison.

712 actions

Les actions de remédiation rattachées aux exigences constatées en écart.

144 types de documents

Politiques, procédures, registres et classeurs attendus par au moins un référentiel.

149 modèles

Modèles experts rédigés par un lead auditor ISO 27001, adaptés à votre contexte.

Les quatre hubs

Ce que chaque référentiel demande, en clair.

Les chiffres affichés sont ceux des référentiels intégrés à la plateforme, relus dans les fichiers sources. Aucun n’est arrondi vers le haut.

NIS2

Directive (UE) 2022/2555 · référentiel ReCyF · ANSSI

Le référentiel ReCyF de l’ANSSI, natif, avec son statut d’entité.

  • 4 piliers, 20 objectifs, 152 exigences
  • Objectifs 1 à 15 : 77 exigences pour les entités importantes
  • 324 actions · 23 types de documents
Ouvrir le hub NIS2

ISO 27001

ISO/IEC 27001:2022 · troisième édition

La norme volontaire la plus demandée par vos clients.

  • 30 clauses (4.1 à 10.2) et 93 mesures d’annexe A
  • 4 thèmes : A.5 37, A.6 8, A.7 14, A.8 34
  • 164 actions · 80 types de documents
Ouvrir le hub ISO 27001

DORA

Règlement (UE) 2022/2554 · secteur financier

Le règlement du secteur financier, niveau 2 compris.

  • 13 piliers, 122 exigences (art. 4-15, 17-20, 23-30, 45)
  • Quatre textes de niveau 2 intégrés
  • 128 actions · 37 types de documents
Ouvrir le hub DORA

Guide d’hygiène ANSSI

Guide d’hygiène informatique · ANSSI

Le socle attendu avant tout audit, quel que soit le référentiel.

  • 42 mesures réparties en 10 thèmes
  • 39 mesures standard, 3 renforcées
  • 96 actions · 45 types de documents
Ouvrir le hub Guide d’hygiène ANSSI

Ce qui se recoupe

Une action peut couvrir plusieurs référentiels.

Quand une même action satisfait des exigences de plusieurs référentiels, elle est faite une fois et comptée pour chacun. Quatre familles d’actions sont mutualisées aujourd’hui ; le reste des exigences est suivi séparément, référentiel par référentiel.

  • Clauses de sécurité dans les contrats fournisseurs

    ISO 27001 A.5.20NIS2 objectif 3DORA prestataires tiers TIC

  • Gestion des incidents

    ISO 27001 A.5.24NIS2 objectif 12DORA incidents

  • Politique de sécurité des systèmes d’information

    ISO 27001 clause 5.2DORA protection et prévention

  • Inventaire des actifs

    ISO 27001 A.5.9DORA identification

Le guide d’hygiène ANSSI n’a aucune action mutualisée : il se suit comme un socle à part entière. Nous préférons le dire plutôt que d’annoncer un taux de recouvrement flatteur.

Dans le produit

Un score par référentiel, pas un pourcentage unique.

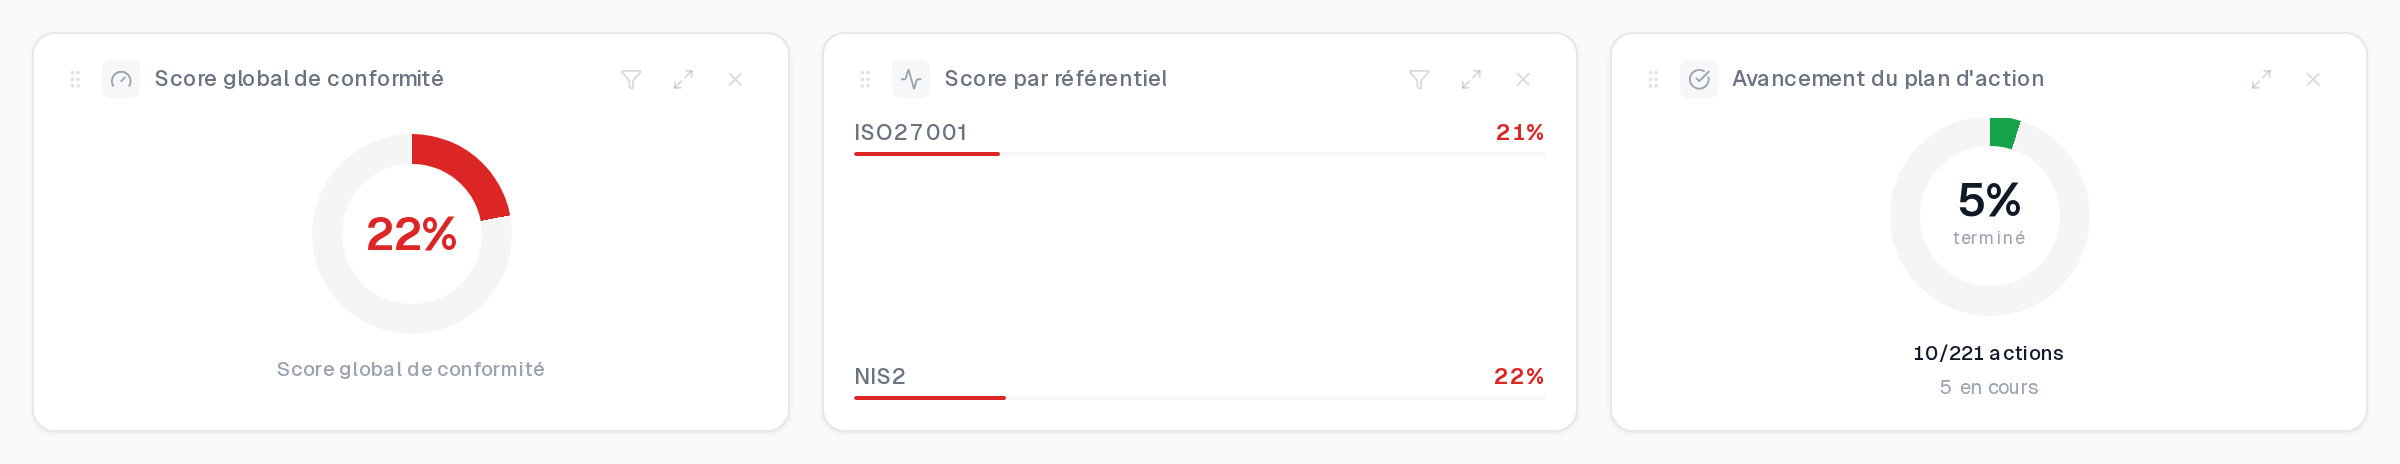
Le tableau de bord donne l’état de chaque référentiel activé et l’avancement réel du plan d’action, en nombre d’actions terminées. Le score global ne sert qu’à ouvrir la discussion en comité de direction.

Bandeau du tableau de bord ALYDEA : score global de conformité, score par référentiel ISO 27001 et NIS2, et avancement du plan d’action en nombre d’actions terminées.

Le diagnostic couvre les référentiels que vous activez.

Vous choisissez vos référentiels, vous répondez aux questions, Alex qualifie les écarts et vous ressortez avec votre score et votre plan d’action. Gratuit, sans carte bancaire.

Évaluer ma conformité