Mis à jour le 28 août 2026
Règlement (UE) 2022/2554 · secteur financier
DORA s’applique déjà. Ce qui manque, la plupart du temps, c’est la trace.
Le règlement sur la résilience opérationnelle numérique du secteur financier est d'application directe depuis le 17 janvier 2025. ALYDEA en couvre 122 exigences réparties en 13 piliers, sur les articles 4 à 15, 17 à 20, 23 à 30 et 45, et intègre quatre textes de niveau 2 — dont le format du registre d'informations.
- Niveau 1 et niveau 2 intégrés
- Registre au format 2024/2956
- Sources datées
Structure
Treize piliers, 122 exigences.
Le référentiel suit les chapitres du règlement, article par article. Les obligations qui pèsent sur les autorités, et non sur les entités, en sont exclues.
Gouverner le risque TIC24
- Gouvernance et organisation (art. 4-5)13
- Cadre de gestion du risque TIC (art. 6-7)11
Maîtriser le cycle de vie47
- Identification (art. 8)7
- Protection et prévention (art. 9)9
- Détection (art. 10)4
- Réponse et rétablissement (art. 11-12)17
- Apprentissage et évolution (art. 13)7
- Communication (art. 14)3
Incidents et tests34
- Incidents : classification, notification (art. 17-20, 23)16
- Tests de résilience (art. 24-25)7
- Tests fondés sur la menace, TLPT (art. 26-27)11
Tiers et écosystème17
- Prestataires tiers de services TIC (art. 28-30)14
- Partage d’informations (art. 45)3
Registre d’informations TIC
Trois actions y mènent, et ALYDEA fournit un modèle au format des annexes I à IV du règlement d'exécution (UE) 2024/2956. La vérification du schéma et la remise à votre autorité compétente restent de votre côté : nous ne promettons pas un export prêt à déposer.
En l'état, la grille s'applique en entier quel que soit votre profil : ALYDEA ne filtre pas encore les exigences selon le type d'entité financière (microentreprise, établissement de paiement, entité désignée pour le TLPT).
Source : règlement (UE) 2022/2554 du 14 décembre 2022. Niveau 2 intégré : règlements délégués (UE) 2024/1772 et 2025/301, règlements d'exécution (UE) 2025/302 et 2024/2956.
Où en est le texte
Un règlement en vigueur, un niveau 2 encore en cours.
DORA n'a pas besoin de transposition : le règlement s'applique directement. Ce qui continue d'arriver, ce sont les normes techniques qui en précisent la mise en œuvre.
14 décembre 2022
Adoption du règlement (UE) 2022/2554
Le règlement sur la résilience opérationnelle numérique du secteur financier est adopté le même jour que la directive NIS 2.
17 janvier 2025
Entrée en application
Depuis cette date, les exigences sont opposables aux entités financières concernées, sans texte national d'adaptation préalable.
Niveau 2 intégré
Quatre textes déjà pris en compte
Classification des incidents (2024/1772), contenu et délais de notification (2025/301), formulaires types (2025/302), modèles du registre d’informations (2024/2956).
Niveau 2 restant
Quatre textes pas encore intégrés
Outils et politiques de gestion du risque TIC (2024/1774), politique relative aux fonctions critiques (2024/1773), sous-traitance (2025/532), critères et méthodologie du TLPT (2025/1190). Les exigences correspondantes sont décrites au seul niveau 1.
Cinq chantiers
Ce que la plateforme absorbe, ce qui reste chez vous.
DORA est le plus prescriptif des quatre référentiels : formats imposés, délais chiffrés, registres normés. C'est aussi celui où l'écart entre la pratique réelle et la trace écrite est le plus visible.
Gouvernance
Absorbé par ALYDEA
Cadre de gestion du risque TIC, stratégie de résilience, politiques et rôles : 37 types de documents attendus, générés à votre contexte et rattachés aux articles.
Reste à votre charge
L'implication de l'organe de direction, que l'article 5 rend nommément responsable du cadre.
Incidents
Absorbé par ALYDEA
Les 16 exigences du pilier incidents, avec la classification et les délais issus des règlements 2024/1772 et 2025/301 et les formulaires types du 2025/302.
Reste à votre charge
La notification elle-même à votre autorité compétente, dans les délais, sous votre responsabilité.
Registre d’informations TIC
Absorbé par ALYDEA
Un modèle au format des annexes I à IV du règlement d’exécution 2024/2956 ; le remplissage automatique depuis votre registre de prestataires est en préparation.
Reste à votre charge
La vérification du schéma et la remise du registre à l'autorité : nous fournissons le modèle, pas le dépôt réglementaire.
Tests de résilience
Absorbé par ALYDEA
Programme de tests, périmètre, scénarios attendus et suivi des remédiations issues des résultats.
Reste à votre charge
L’exécution des tests, et le TLPT lorsque votre autorité vous désigne : il se conduit avec des testeurs qualifiés.
Prestataires tiers
Absorbé par ALYDEA
Les 14 exigences du pilier tiers : registre des accords, clauses contractuelles obligatoires, stratégie de sortie, suivi des fonctions critiques.
Reste à votre charge
La négociation avec vos prestataires, et la décision de sortir d’un contrat.
Le référentiel DORA d'ALYDEA compte 128 actions et 260 questions de pré-audit, chacune associée à un document attendu — le seul des quatre référentiels à couvrir cette association de bout en bout.
Le parcours
Quatre étapes, dans cet ordre.
Le règlement s'applique déjà : l'urgence n'est pas de tout écrire, c'est de savoir précisément ce qui manque et dans quel ordre le combler.
1Cadrer
Périmètre et fonctions critiques
Identifier les fonctions critiques ou importantes, les actifs TIC qui les supportent et les prestataires impliqués : c’est la base de l’article 8 et du registre d’informations.
2Diagnostiquer
Les 122 exigences
Les 13 piliers passés article par article, avec les précisions de niveau 2 là où elles sont intégrées, et un score par pilier.
3Combler
Documents, clauses et registre
128 actions de remédiation, les 37 types de documents attendus et le modèle du registre d’informations au format réglementaire.
4Tenir
Incidents, tests, contrats
Les échéances de test, les revues de contrats et les renouvellements de preuves restent suivis : DORA se démontre en continu, pas une fois par an.
Dans le produit
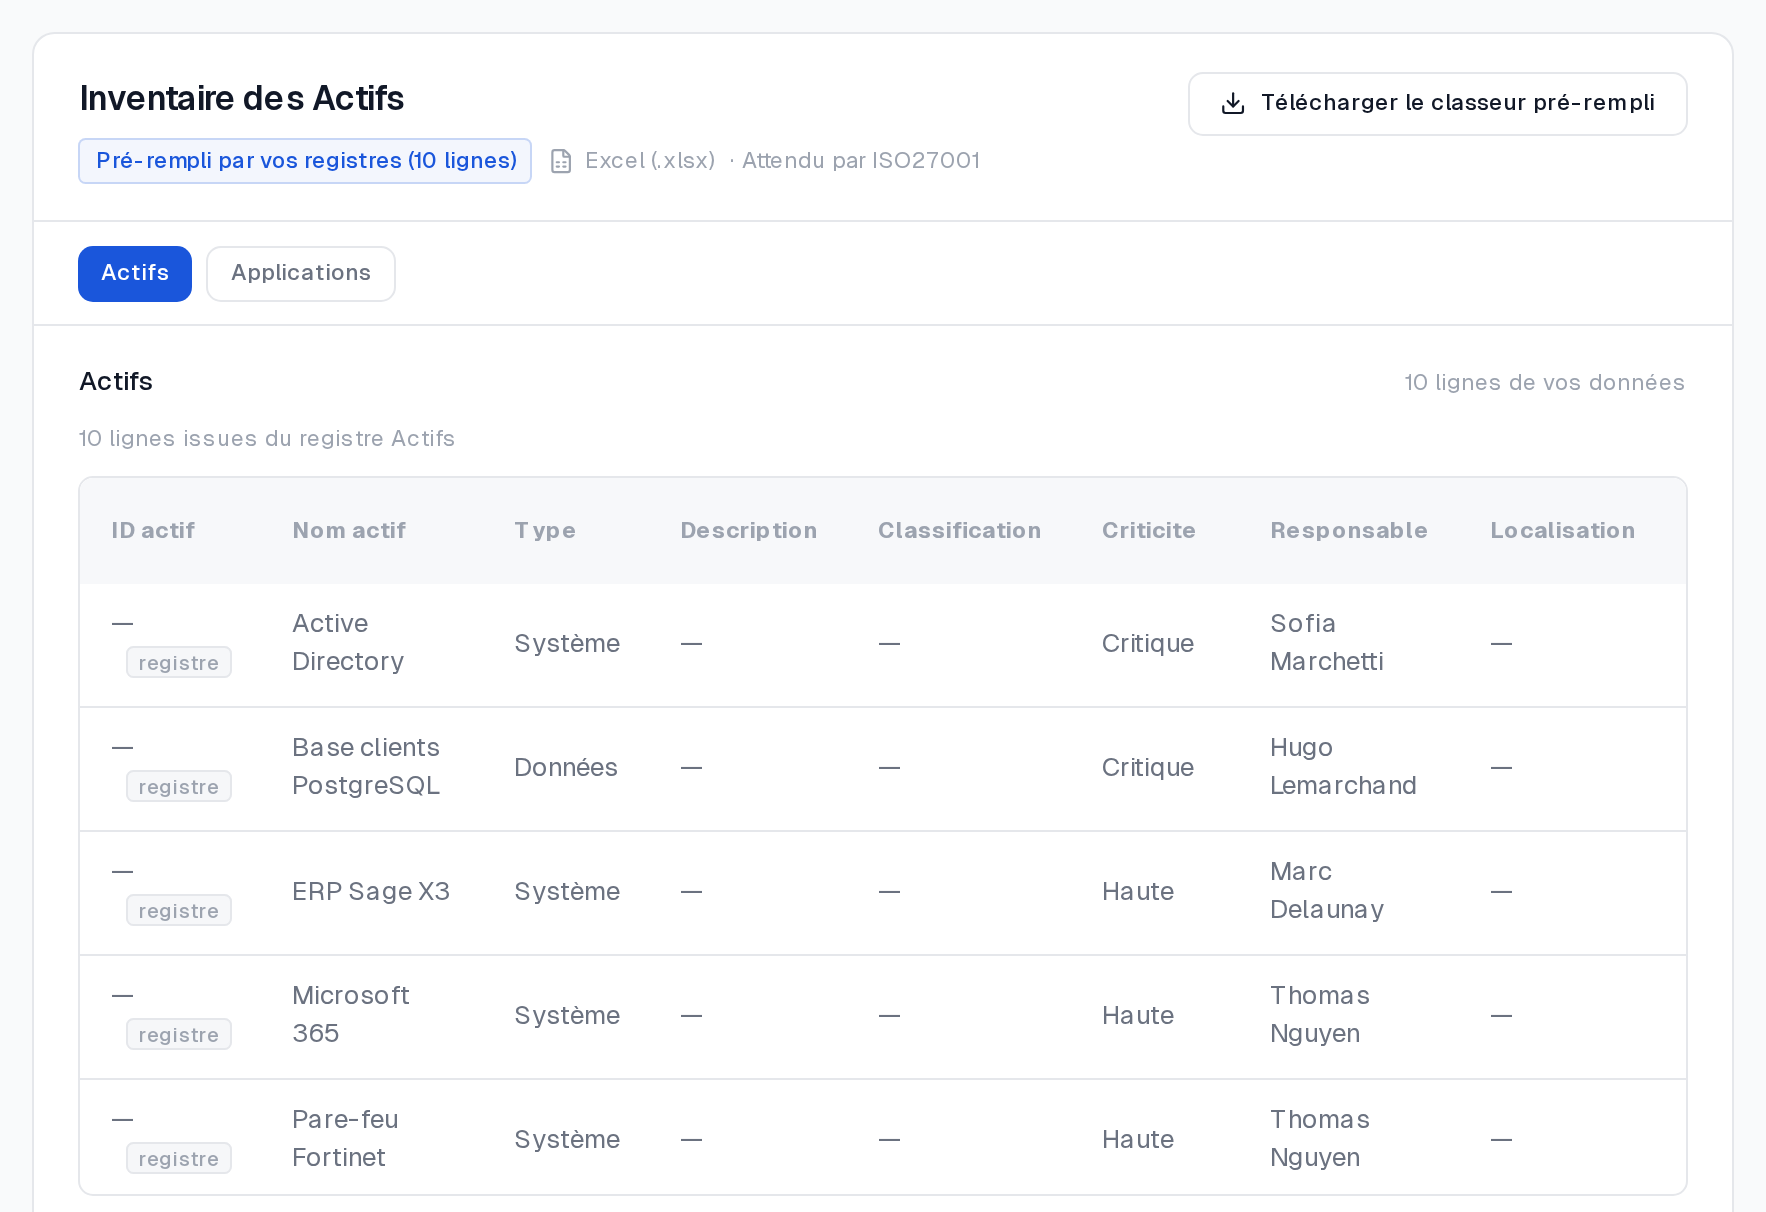
Un classeur pré-rempli depuis vos registres.
Les registres tenus dans l'espace — actifs, applications, prestataires — alimentent les classeurs attendus par les référentiels. Le classeur se télécharge au format Excel, ligne par ligne, avec l'indication de ce qui vient de vos données et de ce qui reste à compléter.
Questions fréquentes
DORA : ce qu’on nous demande.
Qui est concerné par DORA ?
Les entités financières visées par le règlement : établissements de crédit, établissements de paiement et de monnaie électronique, entreprises d'investissement, assureurs, dépositaires centraux, contreparties centrales, prestataires de services sur crypto-actifs, entre autres — ainsi que leurs prestataires tiers de services TIC, au titre du chapitre V.
ALYDEA remet-elle le registre d’informations à l’autorité ?
Non. Nous fournissons un modèle au format des annexes I à IV du règlement d'exécution (UE) 2024/2956, pré-rempli depuis vos registres. La validation du schéma et la remise à votre autorité compétente restent votre responsabilité : nous préférons l'annoncer plutôt que de vous laisser le découvrir à la date de dépôt.
Le périmètre est-il adapté à notre profil d’entité ?
Pas encore. Le référentiel porte l'information de régime pour chaque exigence, mais elle n'est pas filtrante : la grille complète s'applique à toute entité auditée. Concrètement, vous verrez des exigences qui ne vous concernent pas — par exemple le TLPT si votre autorité ne vous a pas désigné.
Que couvre exactement le niveau 2 ?
Quatre textes sont intégrés : classification des incidents (2024/1772), contenu et délais de notification (2025/301), formulaires types (2025/302) et modèles du registre d'informations (2024/2956). Quatre autres ne le sont pas encore ; les exigences concernées restent décrites au niveau du règlement, sans les valeurs et formats fixés par ces normes techniques.
Quel lien avec NIS2 et ISO 27001 ?
Une entité financière peut relever de DORA et viser ISO 27001 en même temps ; certaines relèvent aussi de NIS2 pour des activités hors périmètre financier. Les clauses de sécurité fournisseurs, la gestion des incidents, la politique de sécurité et l'inventaire des actifs sont mutualisés dans ALYDEA : l'action est faite une fois et compte pour les référentiels qu'elle couvre.
Voir aussi
Les pages qui vont avec.
- NIS2Le régime français, applicable à d’autres secteurs que la finance.
- ISO 27001Le système de management souvent exigé en parallèle par les contreparties.
- Guide d’hygiène ANSSILe socle technique, en amont des exigences de résilience.
- NIS2 ou DORA ?Un règlement déjà applicable face à une directive à transposer.
- ISO 27001 ou DORA ?Un certificat volontaire face à un régime de contrôle.
- Registre d’informations TICLe livrable au format imposé par le règlement 2024/2956.
- PSSILa politique attendue au titre de la protection et de la prévention.
- Les quatre référentielsCe qui se recoupe, ce qui ne se recoupe pas.
Le règlement s’applique déjà. Le dossier, lui, se constitue.
Le diagnostic parcourt les 13 piliers, qualifie les écarts et sort les documents attendus, registre d’informations compris. Gratuit, sans carte bancaire.