Mis à jour le 28 août 2026
Directive (UE) 2022/2555 · référentiel ReCyF · ANSSI
Le contenu de la conformité NIS2 est publié. La date du contrôle, non.
L'ANSSI a mis en circulation son référentiel de cybersécurité NIS 2 : 4 piliers, 20 objectifs de sécurité, 152 exigences. La loi française qui les rendra opposables n'est pas promulguée — mais le travail à faire, lui, est déjà décrit ligne à ligne.
- Test sans inscription
- Référentiel ReCyF natif
- Sources datées
Test d’éligibilité · 1 / 8
Résultat à la fin : statut probable et objectifs attendus. Sans inscription, sans envoi : vos réponses ne quittent pas ce navigateur.
Sources : ANSSI, référentiel de cybersécurité NIS 2 (ReCyF) v2.5, version de travail portant la date du 16 février 2026 ; directive (UE) 2022/2555 ; parcours parlementaire suivi sur le dossier législatif de l’Assemblée nationale DLR5L17N50731 (projet de loi résilience des infrastructures critiques et renforcement de la cybersécurité).
Où en est le texte
Des repères datés, pas un compte à rebours.
Personne ne peut annoncer honnêtement la date de votre premier contrôle. Ce qui est vérifiable, en revanche, tient en quelques repères.
14 décembre 2022
Adoption de la directive
La directive (UE) 2022/2555 dite NIS 2 remplace NIS 1 et élargit le nombre de secteurs et d'entités concernés.
16 janvier 2023
Entrée en vigueur
La directive entre en vigueur au niveau européen ; elle doit ensuite être transposée par chaque État membre.
17 octobre 2024
Échéance de transposition dépassée
C'est la date limite fixée par la directive elle-même pour l'adoption des mesures nationales. La France ne l'a pas tenue.
12 mars 2025
Adoption au Sénat en première lecture
Le Sénat adopte en première lecture le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, qui transpose trois textes européens à la fois : la directive REC, la directive NIS 2 et le règlement DORA.
10 septembre 2025
Adoption en commission spéciale à l’Assemblée
La commission spéciale de l'Assemblée nationale adopte le texte amendé, à l'unanimité. Le parcours parlementaire se poursuit, sans calendrier de séance publique arrêté à cette date.
16 février 2026
Version de travail du ReCyF
C'est la date que porte la version v2.5 du référentiel de cybersécurité NIS 2 : le contenu technique attendu est décrit, objectif par objectif.
8 juillet 2026
Saisine de la Cour de justice de l’Union européenne
La Commission européenne saisit la Cour de justice de l'Union européenne contre la France — ainsi que l'Irlande, les Pays-Bas et l'Espagne — pour défaut de transposition de la directive, en demandant des sanctions financières.
À venir
Examen en séance publique, puis décrets
L'examen du projet de loi en séance publique à l'Assemblée nationale est annoncé pour la rentrée de septembre 2026 au plus tôt. Viendront ensuite la promulgation et les textes d'application : le délai de mise en conformité ne court pas tant qu'ils ne sont pas publiés.
Cinq chantiers
Ce que la plateforme absorbe, ce qui reste chez vous.
Le ReCyF ne demande pas seulement des mesures techniques : il demande de les décrire, de les prouver et de les tenir. C'est la partie que personne n'a le temps de faire.
Qualification et périmètre
Absorbé par ALYDEA
Le test d'éligibilité, le statut probable, puis le recensement des activités, des services et des SI qui les supportent — l'objectif 1 du référentiel.
Reste à votre charge
La déclaration de votre entité sur le portail MonEspaceNIS2 de l’ANSSI.
Corpus documentaire
Absorbé par ALYDEA
23 types de documents attendus par le ReCyF : PSSI, registre et cartographie des SI, matrice de flux, politiques d’accès, d’administration et de configuration, procédure de gestion de crise, plan de continuité. Générés à votre contexte.
Reste à votre charge
La relecture et l’approbation par le dirigeant exécutif, que l’objectif 2 exige nommément.
Plan d’action
Absorbé par ALYDEA
324 actions de remédiation rattachées aux exigences constatées non conformes, priorisées et servies trois par semaine plutôt que soixante d’un coup.
Reste à votre charge
Le déploiement technique, par vos équipes ou par votre infogérant.
Preuves
Absorbé par ALYDEA
Chaque pièce rattachée à l'exigence qu'elle couvre, avec sa date, sa durée de validité et l'alerte avant péremption.
Reste à votre charge
9 actions dont la preuve ne peut venir que de vous : relevés techniques, attestations de tiers, comptes rendus d’exercice.
Écosystème
Absorbé par ALYDEA
Cartographie des prestataires, points de contact, clauses de sécurité et vérification périodique des prestations — l’objectif 3, alimenté depuis vos registres.
Reste à votre charge
La négociation contractuelle avec vos fournisseurs.
Les chiffres proviennent du référentiel ReCyF v2.5 et du catalogue d'actions correspondant. Ils bougeront avec le texte : la source affichée en haut de page est datée pour cette raison.
Le parcours
Quatre étapes, dans cet ordre.
Commencer par le plan d'action sans savoir quel régime vous vise, c'est travailler pour rien. Commencer par le périmètre, c'est deux heures bien investies.
1Qualifier
Essentielle ou importante ?
Le test d'éligibilité donne le statut probable en huit questions. Le périmètre — quels services, quels SI — se documente ensuite dans l'espace, au titre de l'objectif 1.
2Diagnostiquer
Les 20 objectifs, un par un
Vous répondez aux questions du référentiel, Alex qualifie les écarts et rend un score par pilier plutôt qu’un pourcentage global sans usage.
3Combler
Un petit lot d’actions par semaine
Les actions de remédiation sont rattachées aux exigences en écart, priorisées par gain de conformité, et les documents attendus sont générés à votre contexte.
4Tenir
Le dossier reste prêt
Les preuves périment, les politiques se revoient, les actions terminées repassent à revalider. Le dossier ne se reconstitue pas trois semaines avant le contrôle.
Dans le produit
Ce qui arrive à terme, avant que ça devienne un écart.
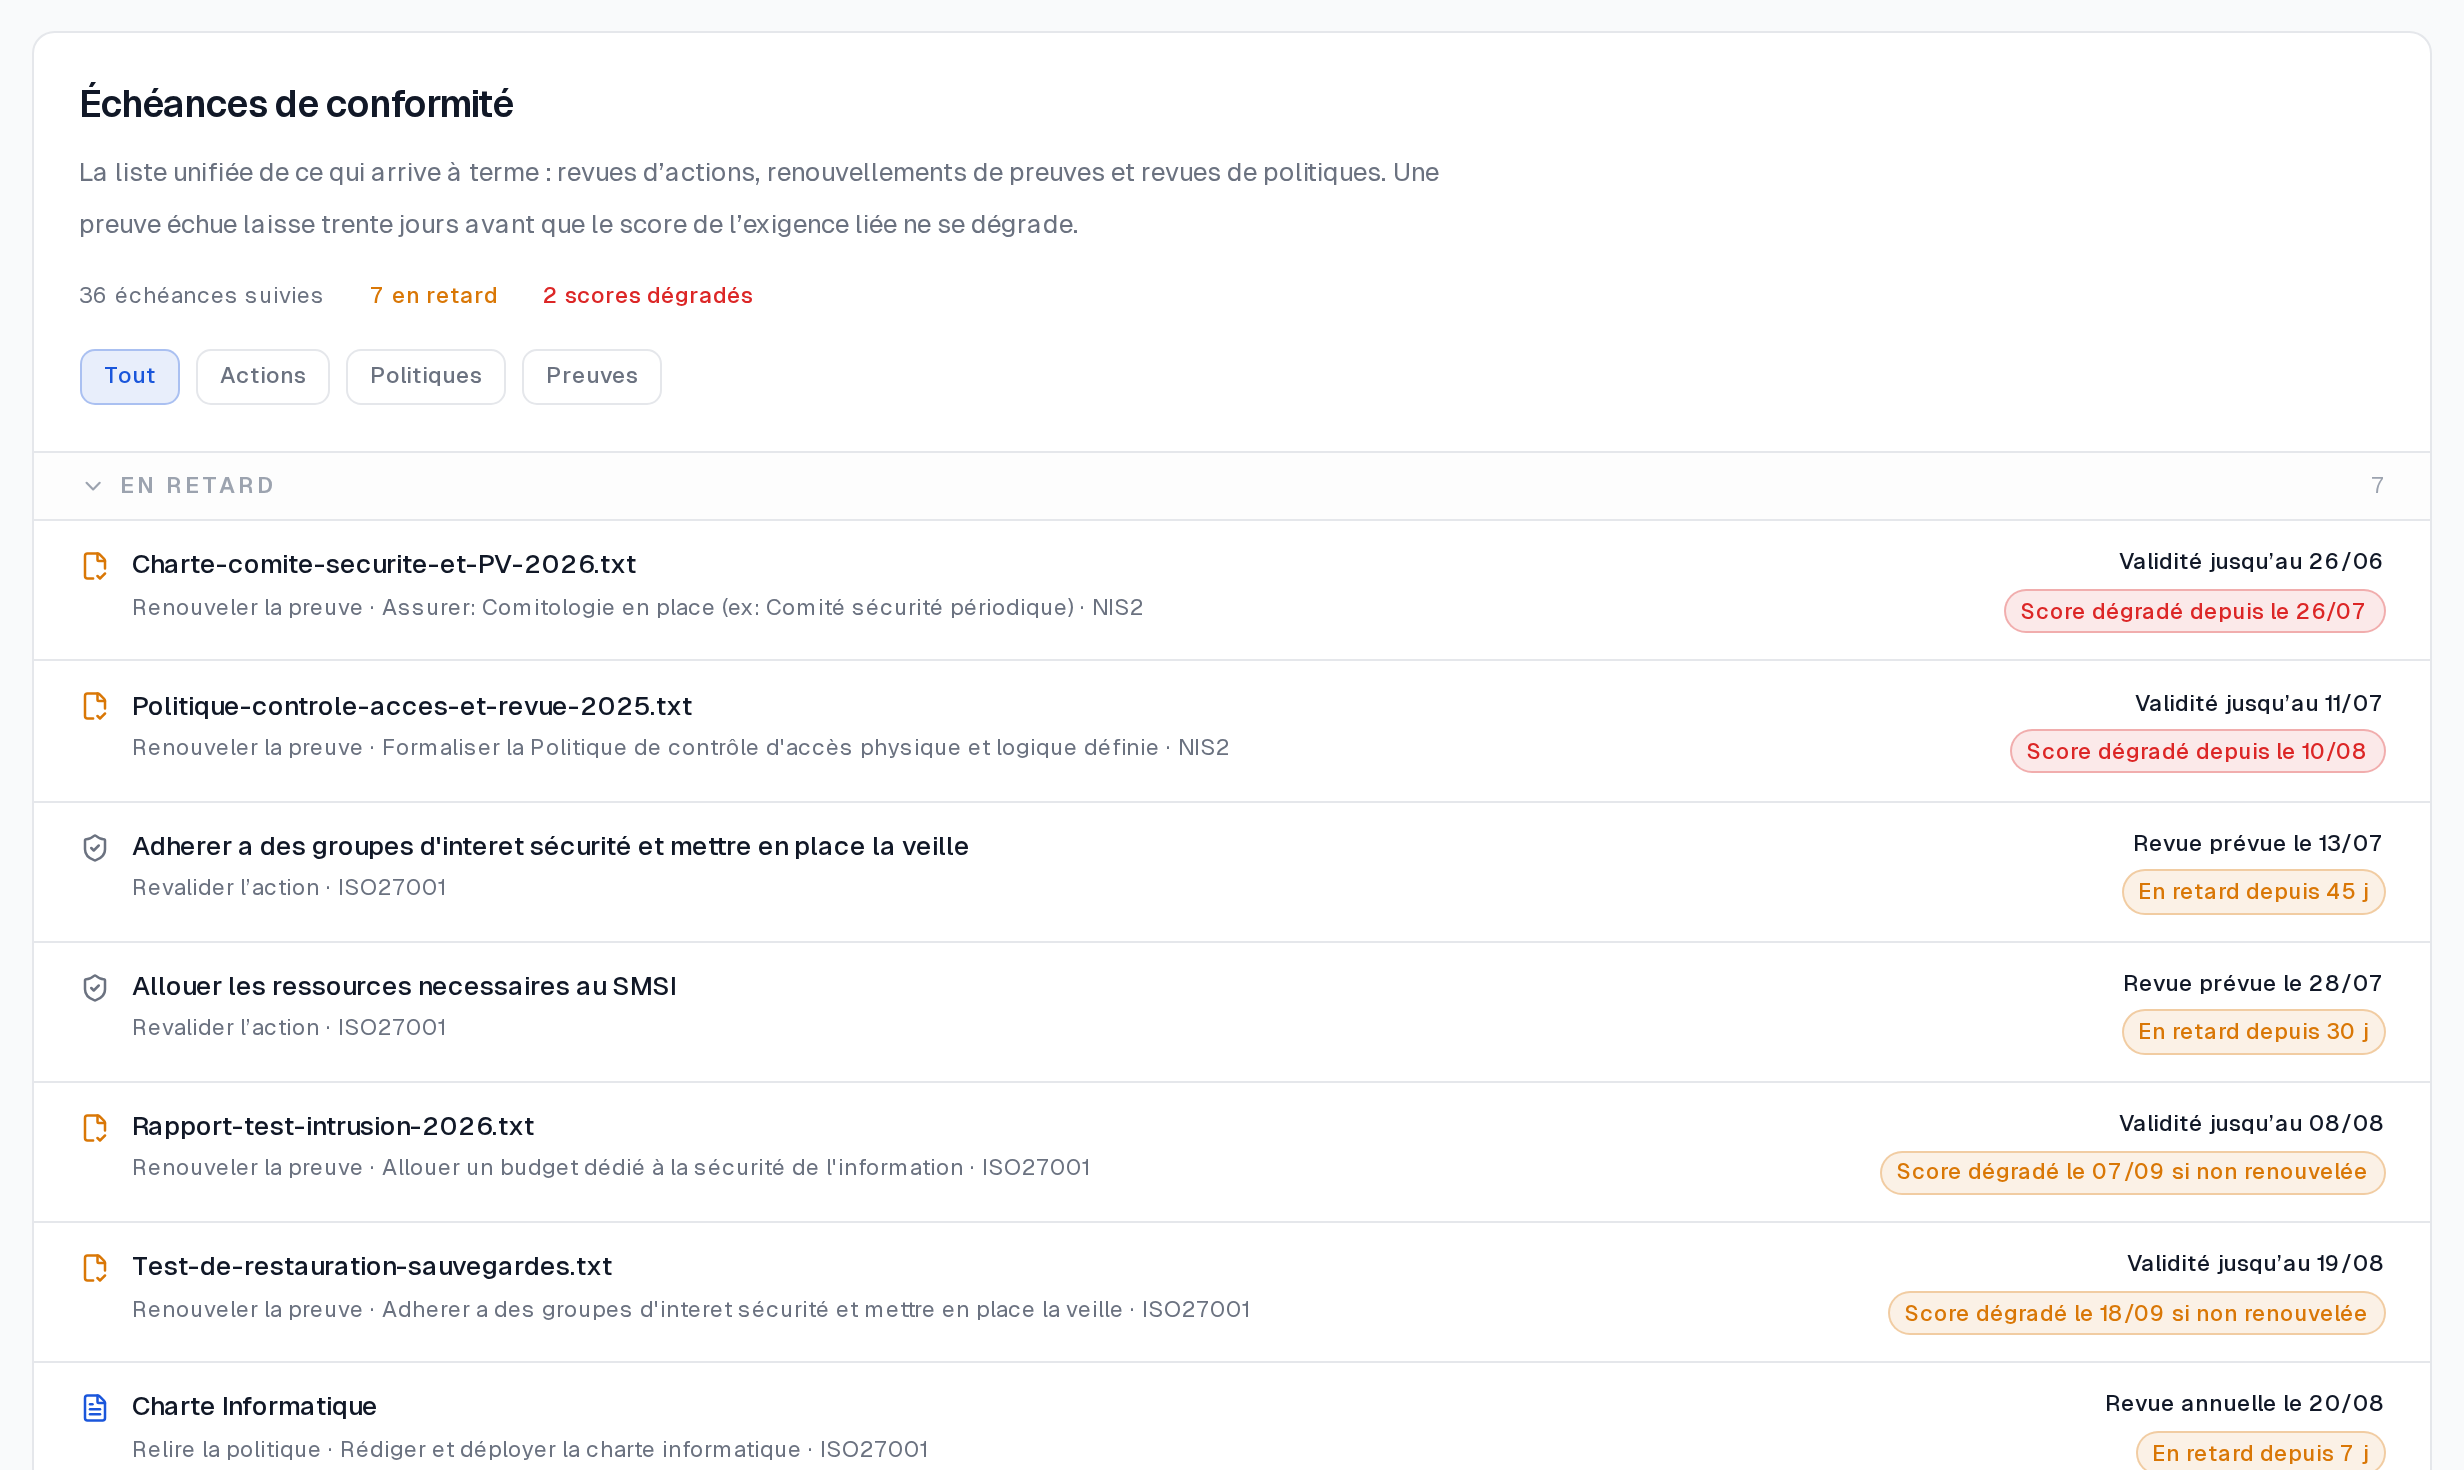
La vue Échéances rassemble les revues d'actions, les renouvellements de preuves et les revues de politiques, avec le référentiel concerné sur chaque ligne. Une preuve échue laisse trente jours avant que le score de l'exigence liée ne se dégrade.
Questions fréquentes
NIS2 : ce qu’on nous demande.
NIS2 est-elle déjà obligatoire en France ?
Non. La directive devait être transposée avant le 17 octobre 2024 ; la loi française n'est pas promulguée et ses décrets d'application ne sont pas publiés. Le contenu technique circule en version de travail : il permet de travailler dès maintenant, il ne fixe pas encore de date de contrôle.
Entité essentielle ou importante : qu’est-ce que ça change ?
Le statut dépend du secteur — annexes I et II de la directive — et de la taille de l'entité. Dans le ReCyF v2.5, les entités importantes sont attendues sur les objectifs 1 à 15, soit 77 exigences ; les entités essentielles sur les 20 objectifs, soit 152 exigences. Le régime de contrôle diffère aussi : supervision pouvant s'exercer sans incident déclencheur d'un côté, contrôle a posteriori de l'autre.
Le référentiel ReCyF est-il stable ?
Pas encore : la version couverte par ALYDEA est la v2.5, une version de travail portant la date du 16 février 2026. C'est pour cette raison que la source est datée en haut de cette page et dans l'application. Une nouvelle version se traduit par une mise à jour du référentiel, pas par une refonte de votre dossier.
Nous sommes sous les seuils : sommes-nous vraiment hors périmètre ?
Directement, probablement — sauf désignation par l'autorité. Indirectement, non : l'objectif 3 impose aux entités concernées de maîtriser leur écosystème, de contractualiser des clauses de sécurité et de vérifier périodiquement leurs prestataires. Vos clients concernés vous demanderont des preuves.
Quel rapport avec ISO 27001 et DORA ?
Une part des exigences se recoupe, et ALYDEA tient les quatre référentiels sur le même plan d'action : une action peut couvrir plusieurs référentiels à la fois, comme les clauses de sécurité fournisseurs, communes à ISO 27001, NIS2 et DORA. Le recoupement n'est pas total pour autant : chaque référentiel garde ses exigences propres.
Que vaut le test d’éligibilité de cette page ?
Il applique les critères de secteur et de taille de la directive, plus les cas visés sans condition de taille. Il donne un statut probable, pas une décision : la qualification officielle passe par le portail MonEspaceNIS2 de l'ANSSI, et le périmètre définitif dépendra de la loi française et de ses décrets.
Voir aussi
Les pages qui vont avec.
- ISO 27001Le système de management dont NIS2 reprend une partie des attendus.
- DORALe régime du secteur financier, plus prescriptif sur les incidents et les tiers.
- Guide d’hygiène ANSSILe socle technique à tenir avant de viser NIS2.
- Documents à demander pour un audit NIS2La liste des pièces attendues, côté gouvernance, incidents et fournisseurs.
- NIS2 ou ISO 27001 ?Une obligation légale face à une norme volontaire certifiable.
- NIS2 ou DORA ?Une directive à transposer face à un règlement déjà applicable.
- Entité essentielleLe statut qui déclenche les objectifs 16 à 20 du référentiel.
- ReCyFLe référentiel de cybersécurité NIS 2 publié par l’ANSSI.
- Audit blanc NIS2 (consultants)Le parcours d’audit blanc destiné aux cabinets et consultants.
Savoir où vous en êtes sur les 20 objectifs prend une matinée.
Le diagnostic est gratuit : vous répondez aux questions du ReCyF, Alex qualifie les écarts, vous ressortez avec votre score par pilier et vos premières actions. Sans carte bancaire.