Mis à jour le 28 août 2026
ISO/IEC 27001:2022 · troisième édition
ISO 27001, c’est un système de management. Pas une liste de mesures à cocher.
La norme tient en deux ensembles distincts : 30 clauses d'exigences, qui décrivent le système, et 93 mesures d'annexe A, que vous retenez ou écartez par écrit. ALYDEA couvre les 123 lignes et produit les 80 types de documents attendus. La certification, elle, appartient à un organisme accrédité.
- Édition 2022 uniquement
- Déclaration d’applicabilité générée
- Aucune promesse de certificat
Structure
Deux ensembles, 123 lignes.
Les clauses décrivent le système de management : c'est là que se joue la certification. L'annexe A est un catalogue de mesures que vous justifiez de retenir ou d'écarter.
Clauses d’exigences (4 à 10)30
- Contexte de l’organisation4
- Leadership3
- Planification5
- Supports7
- Fonctionnement3
- Évaluation de la performance6
- Amélioration2
Annexe A · 4 thèmes93
- A.5 — mesures organisationnelles37
- A.6 — mesures liées aux personnes8
- A.7 — mesures physiques14
- A.8 — mesures technologiques34
La déclaration d’applicabilité
C'est le document pivot de l'audit : chaque mesure d'annexe A y figure, retenue ou écartée, avec sa justification. ALYDEA la génère depuis vos réponses et la maintient à jour quand une mesure change de statut.
Source : ISO/IEC 27001:2022, troisième édition. Périmètre couvert : clauses 4.1 à 10.2 et annexe A.
Où en est la norme
Ce qu’il faut savoir de l’édition en vigueur.
Aucun compte à rebours ici : ISO 27001 n'est pas une obligation légale, c'est une norme volontaire. Ce sont vos clients, vos appels d'offres ou vos assureurs qui la rendent nécessaire.
Édition 2022
Troisième édition de la norme
Les clauses 4 à 10 conservent la structure des normes de management. L'annexe A est réorganisée en 4 thèmes et 93 mesures, contre 14 chapitres auparavant.
Transition
L’édition 2013 n’est plus le référentiel d’audit
La période de transition depuis l'édition 2013 est derrière nous : les audits initiaux, de surveillance et de renouvellement se tiennent sur l'édition 2022. ALYDEA ne couvre que celle-ci.
En continu
Un cycle, pas un projet
Revue de direction, audit interne, traitement des non-conformités, amélioration : la norme demande de faire tourner le cycle et d'en garder la trace. C'est ce qui manque le plus souvent au moment de l'audit.
À l’arrivée
La certification appartient à un organisme accrédité
Aucun logiciel ne délivre de certificat, et aucun éditeur ne peut vous en garantir un. ALYDEA vous amène à l'audit avec un dossier complet ; l'organisme fait le reste.
Cinq chantiers
Ce que la plateforme absorbe, ce qui reste chez vous.
Un SMSI, ce sont des documents vivants et des preuves d'exécution. La production documentaire est le poste que les cabinets facturent le plus cher ; c'est aussi le plus automatisable.
Système de management
Absorbé par ALYDEA
Manuel du SMSI, périmètre, politique de sécurité, objectifs, programme d’audit interne, revue de direction : générés à votre contexte, versionnés, rattachés aux clauses.
Reste à votre charge
Tenir réellement la revue de direction et nommer les responsables. Un document ne remplace pas une réunion.
Risques
Absorbé par ALYDEA
Méthodologie d’appréciation, registre des risques, plan de traitement, déclaration d’applicabilité tenue à jour à chaque changement de statut d’une mesure.
Reste à votre charge
L'arbitrage : accepter un risque résiduel engage la direction. Alex documente la décision, il ne la prend pas.
Annexe A
Absorbé par ALYDEA
Les 93 mesures suivies une par une, avec les actions de remédiation associées — 164 au total — et les 80 types de documents attendus par la norme.
Reste à votre charge
Le déploiement des mesures techniques : chiffrement, journalisation, gestion des accès, durcissement.
Preuves
Absorbé par ALYDEA
Rattachement à la clause ou à la mesure, contrôle à la réception, durée de validité, alerte avant péremption, export complet.
Reste à votre charge
7 actions dont la preuve ne peut venir que de vous : procès-verbaux, attestations, relevés de configuration.
Certification
Absorbé par ALYDEA
Un dossier présentable sans trou documentaire, et la liste des écarts encore ouverts avant de convoquer l’auditeur.
Reste à votre charge
L'audit de certification lui-même, conduit par un organisme accrédité. ALYDEA ne certifie pas et ne s'y substitue pas.
Chiffres relevés dans le référentiel ISO/IEC 27001:2022 et son catalogue d’actions. 71 des 164 actions sont purement opérationnelles : elles ne produisent aucun document, seulement une preuve d’exécution.
Le parcours
Quatre étapes, dans cet ordre.
L'erreur classique consiste à commencer par l'annexe A. Sans périmètre écrit ni appréciation des risques, les 93 mesures n'ont aucune justification à opposer à l'auditeur.
1Cadrer
Le périmètre du SMSI
Contexte, parties intéressées, périmètre, engagement de la direction : les clauses 4 et 5 conditionnent tout le reste, et c’est ce que l’auditeur ouvre en premier.
2Diagnostiquer
Les 123 exigences
Clauses et mesures d’annexe A passées une à une, avec un score par thème et la liste des écarts qualifiés.
3Combler
Documents et mesures
Les documents attendus sont générés à votre contexte, les mesures à déployer sont sorties en actions priorisées, et la déclaration d’applicabilité suit automatiquement.
4Tenir
Le cycle d’amélioration
Audit interne, revue de direction, non-conformités, revalidation des actions et renouvellement des preuves : le dossier reste défendable entre deux audits de surveillance.
Dans le produit
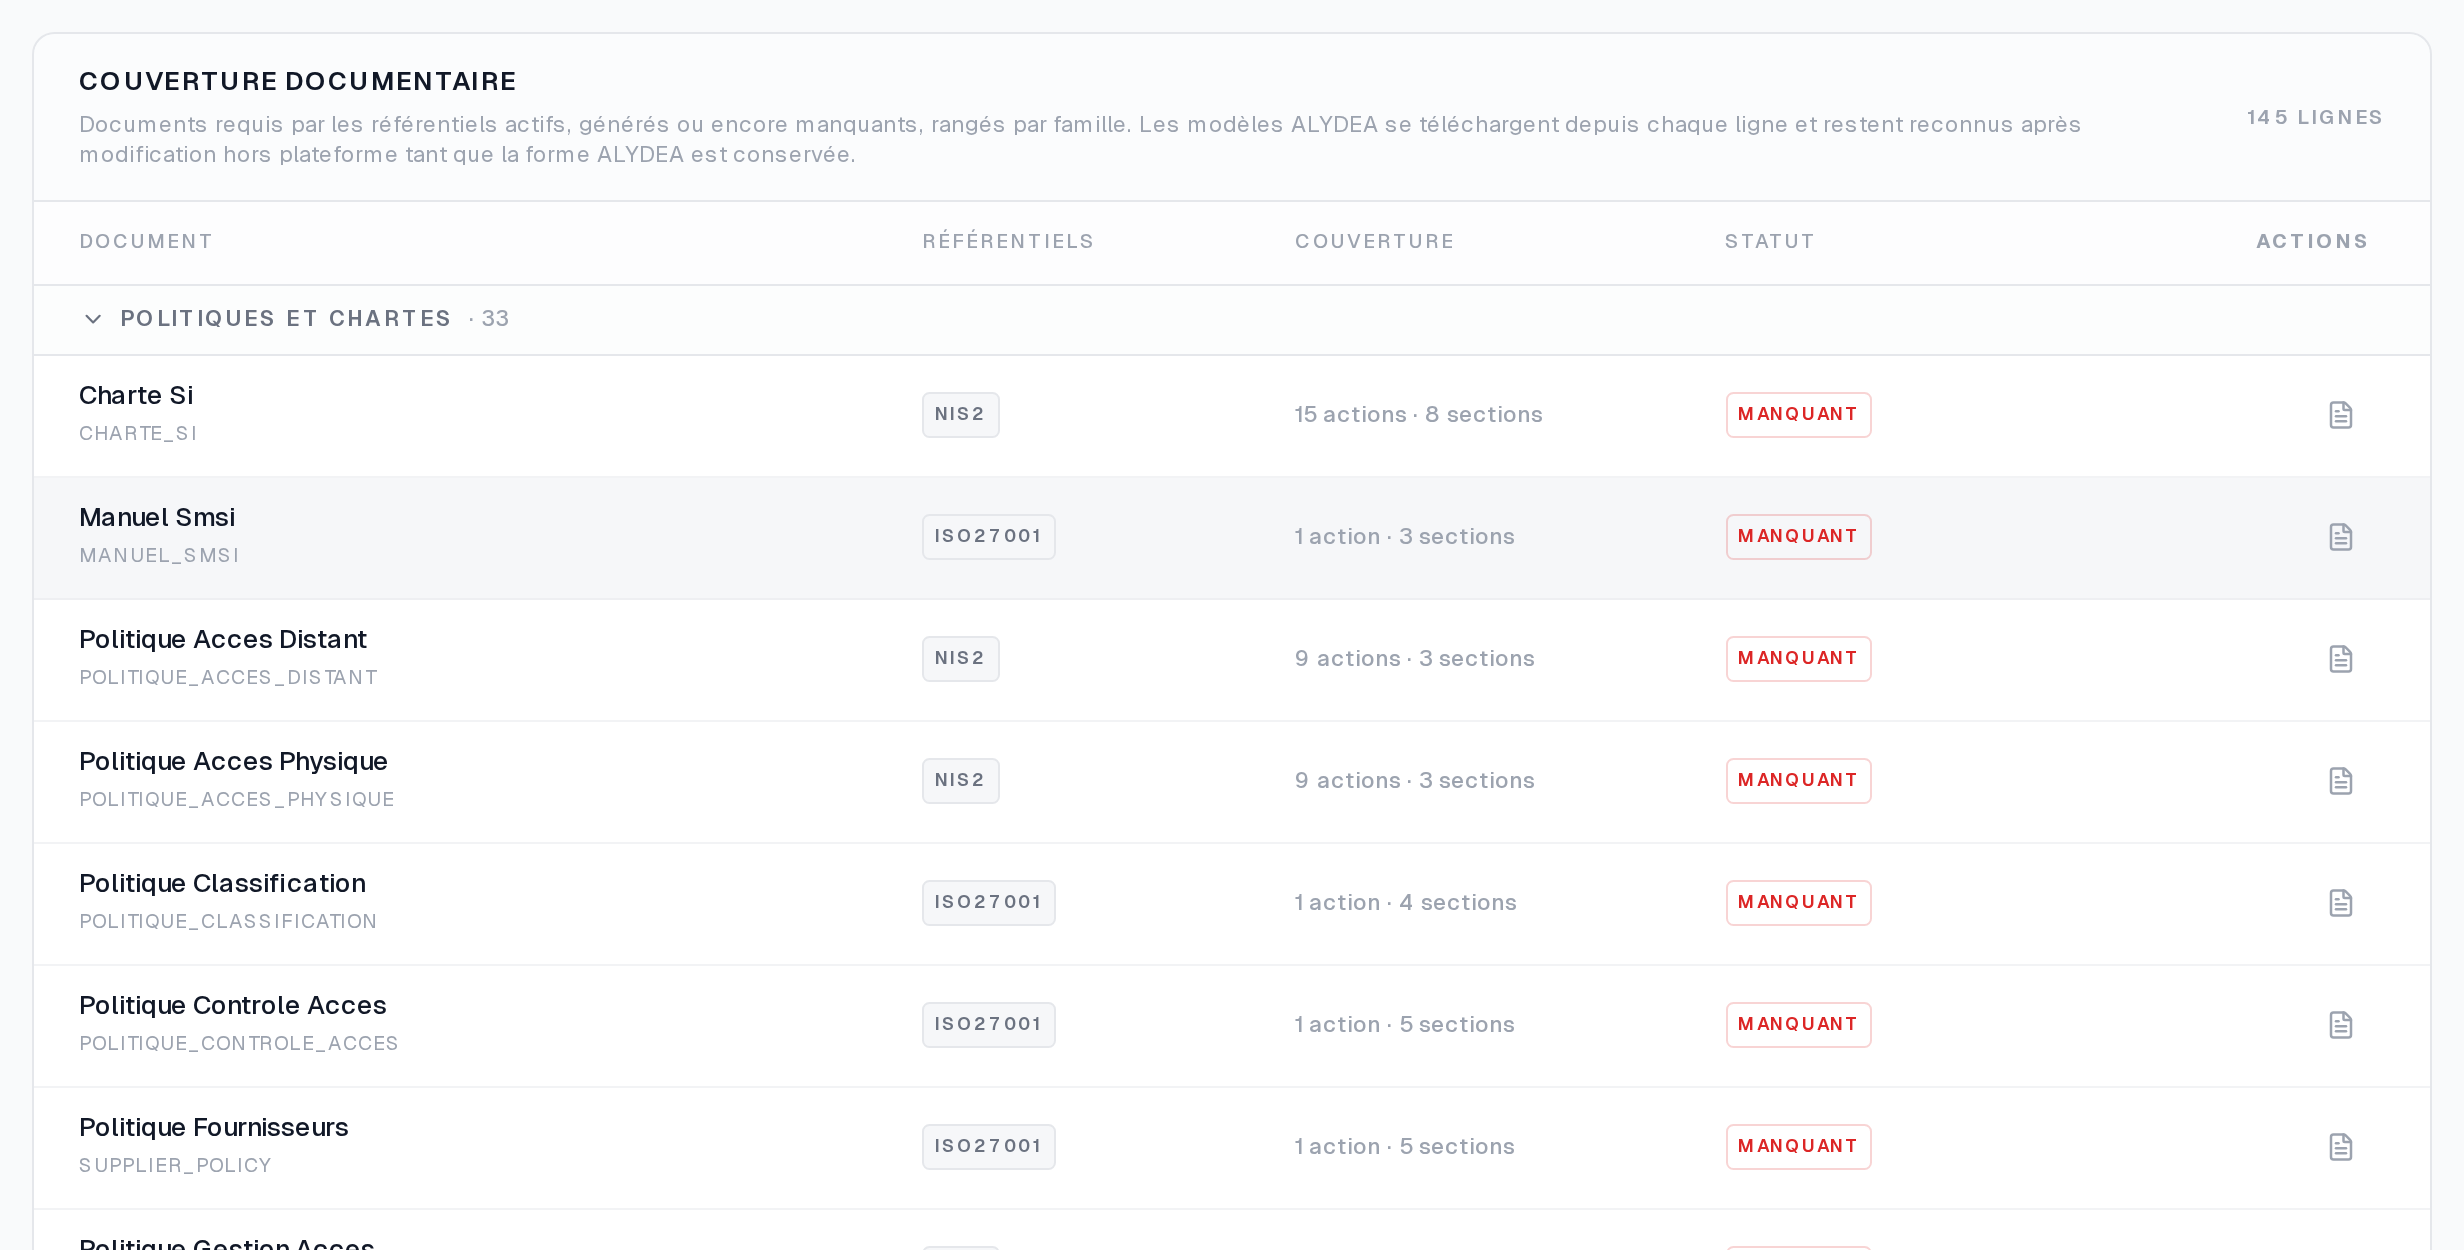
La couverture documentaire, document par document.
Chaque document attendu par les référentiels actifs apparaît avec son référentiel, le nombre d'actions et de sections qu'il couvre, et son statut. Les modèles ALYDEA se téléchargent depuis chaque ligne et restent reconnus après modification hors plateforme.
Questions fréquentes
ISO 27001 : ce qu’on nous demande.
ALYDEA délivre-t-elle la certification ISO 27001 ?
Non, et personne ne le peut en dehors d'un organisme de certification accrédité. ALYDEA prépare le dossier : documents du système de management, déclaration d'applicabilité, preuves rattachées, écarts encore ouverts. L'audit de certification reste un audit tiers.
Quelle différence entre les clauses et l’annexe A ?
Les 30 clauses des chapitres 4 à 10 sont des exigences : elles ne se négocient pas. Les 93 mesures de l'annexe A sont un catalogue : vous pouvez en écarter, à condition de le justifier dans la déclaration d'applicabilité. C'est cette justification que l'auditeur vient lire.
Faut-il une analyse de risques formelle ?
Oui. La clause 6.1 exige un processus d'appréciation et de traitement des risques, et le plan de traitement doit être approuvé. ALYDEA fournit le registre, la méthodologie et le plan ; l'appréciation elle-même se conduit avec vos équipes, et l'acceptation d'un risque résiduel relève de la direction.
Nous visons NIS2 : ISO 27001 sert-elle à quelque chose ?
Une partie du travail est commune — politique de sécurité, gestion des incidents, clauses de sécurité fournisseurs, inventaire des actifs sont mutualisés dans ALYDEA. Les deux référentiels restent distincts : ISO 27001 demande un système de management et sa preuve de fonctionnement, NIS2 impose des objectifs de sécurité et un régime de contrôle.
Combien de documents faut-il écrire ?
Le catalogue ISO 27001 d'ALYDEA compte 80 types de documents, du manuel du SMSI aux registres et programmes d'audit. Tous ne s'appliquent pas à toutes les organisations : le périmètre et la déclaration d'applicabilité déterminent lesquels sont réellement attendus chez vous.
Voir aussi
Les pages qui vont avec.
- NIS2Le régime français, avec ses objectifs de sécurité et son statut d’entité.
- DORALe règlement du secteur financier, qui reprend une partie des attendus du SMSI.
- Guide d’hygiène ANSSILe socle technique, utile avant d’ouvrir un chantier de certification.
- Checklist d’audit blanc ISO 27001Cadrage, preuves et restitution d’une mission ISO 27001.
- NIS2 ou ISO 27001 ?Une norme volontaire face à une obligation légale en transposition.
- ISO 27001 ou DORA ?Ce qu’un SMSI apporte à un dossier DORA, et ce qu’il n’apporte pas.
- SMSILe système de management décrit par les clauses 4 à 10.
- Déclaration d’applicabilitéLa pièce que l’auditeur ouvre en premier.
- Audit blanc ISO 27001 (consultants)Le parcours d’audit blanc destiné aux cabinets et consultants.
Commencez par savoir combien de clauses tiennent debout.
Le diagnostic parcourt les 30 clauses et les 93 mesures d’annexe A, qualifie les écarts et sort la première version de votre déclaration d’applicabilité. Gratuit, sans carte bancaire.