Mis à jour le 28 août 2026
Guide d’hygiène informatique · ANSSI
Les 42 mesures d’hygiène : ce qui manque ici manquera partout ailleurs.
Le guide « Renforcer la sécurité de son système d'information en 42 mesures » n'est pas un texte opposable. C'est le socle que tout auditeur regarde en premier, et le meilleur entraînement avant NIS2 ou ISO 27001 : 10 thèmes, 39 mesures standard, 3 mesures renforcées.
- Socle avant NIS2
- 24 preuves produites
- Diagnostic gratuit
Structure
Dix thèmes, 42 mesures.
Les mesures se lisent dans l'ordre : sensibiliser, connaître, authentifier, puis protéger, superviser et aller plus loin. Une organisation qui tient les 39 mesures standard n'a plus de trou grossier.
Les dix thèmes du guide42
- Sensibiliser et former3
- Connaître le système d’information4
- Authentifier et contrôler les accès6
- Sécuriser les postes5
- Sécuriser le réseau8
- Sécuriser l’administration3
- Gérer le nomadisme4
- Maintenir le système d’information à jour2
- Superviser, auditer, réagir5
- Pour aller plus loin2
Trois mesures renforcées
Contrôles et audits de sécurité réguliers, analyse de risques formelle, recours à des produits et services qualifiés par l'ANSSI. Elles ne s'adressent pas aux organisations qui débutent : le guide les range à part, et ALYDEA aussi.
39 mesures standard et 3 mesures renforcées, réparties sur les 10 thèmes du guide.
Source : ANSSI, « Renforcer la sécurité de son système d’information en 42 mesures », guide de septembre 2017.
Où en est le guide
Un texte stable, et volontairement non contraignant.
Le guide ne fixe aucune échéance et n'expose à aucune sanction. Sa valeur est ailleurs : c'est la référence commune que citent les auditeurs, les assureurs et les donneurs d'ordre.
Septembre 2017
Version en vigueur du guide
42 mesures réparties en 10 thèmes, dont 3 mesures renforcées. C’est la version couverte par ALYDEA.
Sans opposabilité
Des recommandations, pas une obligation
Aucune sanction n'est attachée au guide. En revanche, l'écart entre ces mesures et votre réalité est la première chose que révèle un audit, quel que soit le référentiel visé.
MonAideCyber
Le dispositif de premier diagnostic de l’ANSSI
Il repose sur les mêmes bonnes pratiques d'hygiène. Le guide reste la référence écrite ; ALYDEA le suit mesure par mesure et conserve les preuves.
Et après
Le lien avec NIS2 et ISO 27001
Les sujets se recouvrent largement — comptes, sauvegardes, cloisonnement, journalisation. Dans ALYDEA, les mesures d'hygiène ne sont pas mutualisées avec les autres référentiels : elles se suivent séparément, comme un socle à part entière.
Cinq chantiers
Ce que la plateforme absorbe, ce qui reste chez vous.
C'est le référentiel où ALYDEA produit le plus de preuves elle-même : les mesures d'hygiène se démontrent souvent par un document ou un relevé que la plateforme sait générer à partir de vos réponses.
Diagnostic
Absorbé par ALYDEA
Les 42 mesures passées une à une, réparties en 10 thèmes, avec les 3 mesures renforcées signalées à part et un score par thème.
Reste à votre charge
Rassembler les éléments techniques que vous seul connaissez : parc, annuaires, sauvegardes, prestataires.
Corpus documentaire
Absorbé par ALYDEA
45 types de documents attendus — charte, politiques de mot de passe et d’administration, procédures de sauvegarde et de mise à jour — générés à votre contexte.
Reste à votre charge
La validation interne et la diffusion effective aux équipes concernées.
Plan d’action
Absorbé par ALYDEA
96 actions de remédiation rattachées aux mesures en écart, avec un guide d’exécution étape par étape et une durée estimée.
Reste à votre charge
Le déploiement : authentification multifacteur, cloisonnement réseau, sauvegardes testées, durcissement des postes.
Preuves
Absorbé par ALYDEA
24 preuves produites directement par la plateforme, le taux le plus élevé des quatre référentiels : le document généré fait lui-même la preuve.
Reste à votre charge
15 actions dont la preuve ne peut venir que de vous : captures de configuration, relevés, comptes rendus de test.
La suite
Absorbé par ALYDEA
Le passage au ReCyF, à ISO 27001 ou à DORA sur le même espace, sans ressaisir ce qui est déjà documenté.
Reste à votre charge
Décider jusqu’où vous allez, et quand.
Chiffres relevés dans le référentiel du guide d'hygiène et son catalogue d'actions. Le guide reste une recommandation : le suivre ne rend conforme à aucun texte, il rend auditable.
Le parcours
Quatre étapes, dans cet ordre.
C'est le parcours le plus court des quatre : la plupart des organisations connaissent déjà leurs écarts, il leur manque la trace et l'ordre de traitement.
1Qualifier
Votre point de départ
Périmètre, parc, prestataires : ce que couvre réellement votre système d’information, avant de juger quoi que ce soit.
2Diagnostiquer
Les 42 mesures
Un passage thème par thème, avec les écarts qualifiés et les 3 mesures renforcées traitées à part de celles qui s’adressent à tout le monde.
3Combler
Un petit lot d’actions par semaine
Les actions sont priorisées par gain de sécurité, avec un guide d’exécution et le document attendu généré quand il en existe un.
4Tenir
Le socle ne se dégrade pas
Revue des comptes, tests de restauration, mise à jour des cartographies : ces mesures se reprouvent périodiquement, et l’espace le rappelle avant l’échéance.
Dans le produit
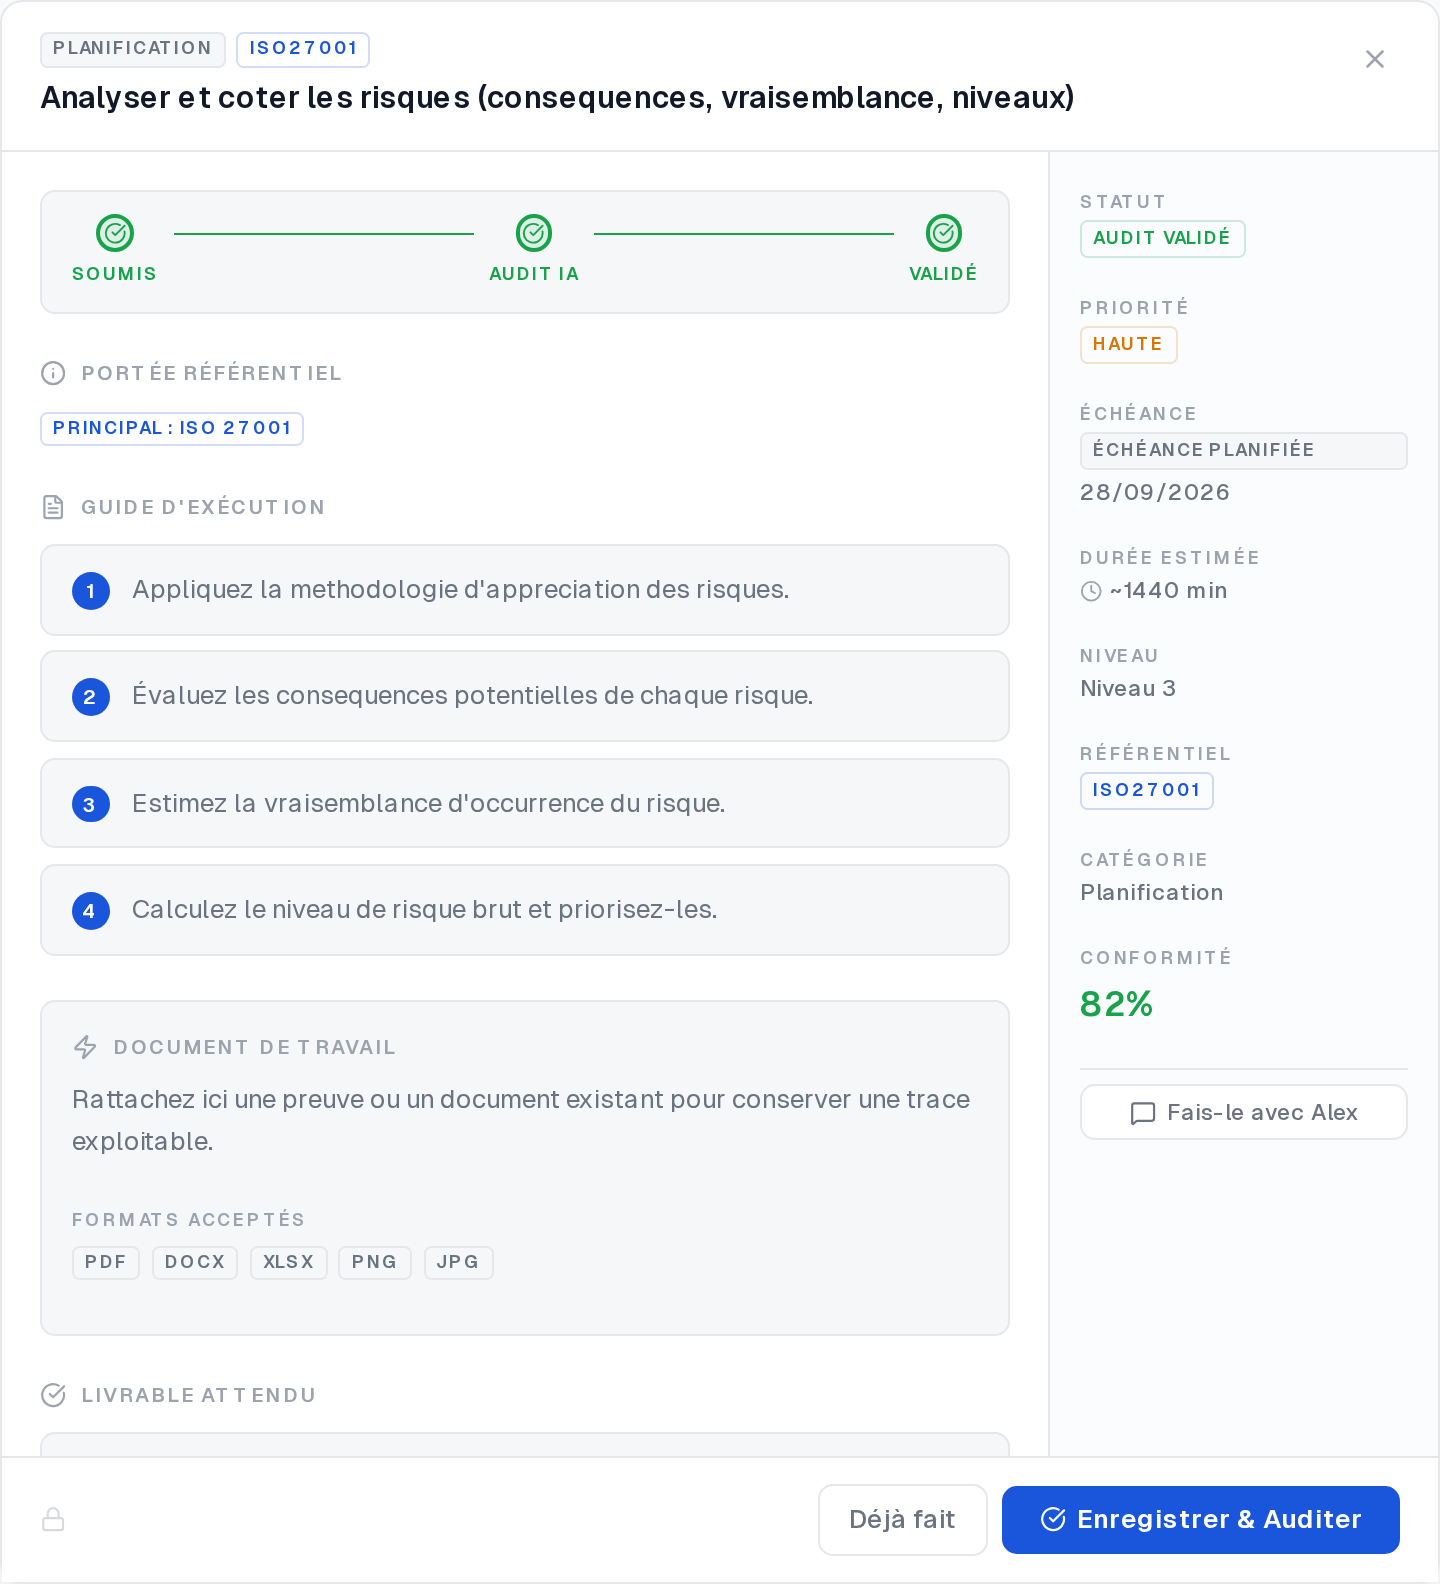
Une action, son guide d’exécution, sa preuve attendue.
Chaque action porte son référentiel, sa priorité, son échéance, une durée estimée et les étapes concrètes à suivre. La preuve attendue et les formats acceptés sont indiqués : personne n'a à deviner ce qu'il faut déposer.
Questions fréquentes
Guide d’hygiène ANSSI : ce qu’on nous demande.
Le guide d’hygiène est-il obligatoire ?
Non. C'est un ensemble de recommandations publié par l'ANSSI, sans sanction attachée. Il sert de référence commune : de nombreux audits, questionnaires clients et dossiers d'assurance s'y adossent, et les organisations qui le tiennent abordent NIS2 ou ISO 27001 dans de bien meilleures conditions.
Quelle différence entre les mesures standard et renforcées ?
Les 39 mesures standard constituent le socle attendu de toute organisation. Les 3 mesures renforcées — audits de sécurité réguliers, analyse de risques formelle, produits et services qualifiés par l'ANSSI — supposent une maturité déjà acquise. Les traiter avant le socle est un mauvais investissement.
Par où commencer quand rien n’est en place ?
Par les thèmes « connaître le système d'information » et « authentifier et contrôler les accès ». Un inventaire à jour et des comptes maîtrisés conditionnent presque tout le reste, et ce sont les premiers écarts que relève un auditeur.
Le guide suffit-il pour NIS2 ?
Non. Les sujets se recouvrent largement, mais le référentiel ReCyF va plus loin : gouvernance formalisée, maîtrise de l'écosystème, continuité, gestion de crise, et 152 exigences là où le guide en compte 42. Le guide reste le meilleur point de départ, pas le point d'arrivée.
Que produit exactement la plateforme sur ce référentiel ?
96 actions de remédiation, 45 types de documents et 24 preuves produites directement à partir de vos réponses — la proportion la plus élevée des quatre référentiels. Le reste demande une pièce que vous seul détenez.
Voir aussi
Les pages qui vont avec.
- NIS2La suite logique pour les entités des secteurs visés.
- ISO 27001Le passage du socle technique au système de management.
- DORALe régime du secteur financier, plus prescriptif.
- ALYDEA ou un tableur ?La comparaison que la plupart des entités devraient faire d’abord.
- EBIOS Risk ManagerLa méthode d’analyse de risques attendue par la mesure 41.
- PSSILe document fondateur, demandé par tous les référentiels.
- Registre de preuvesPourquoi une preuve sans date ne démontre rien.
- Audit guide d’hygiène ANSSI (consultants)Le parcours d’audit blanc destiné aux cabinets et consultants.
Quarante-deux mesures, et une réponse claire sur chacune.
Le diagnostic est gratuit : vous répondez, Alex qualifie les écarts, vous ressortez avec votre score par thème et vos premières actions. Sans carte bancaire.